Zur Angriffsfläche zählen alle IT-Systeme, Komponenten und Dienste, die ein Angreifer für einen Cyberangriff ausnutzen oder missbrauchen könnte. Das umfasst zunächst alle IT-Produkte und IT-Infrastrukturen, unabhängig von etwaigen akuten Verwundbarkeiten, aber auch Schwachstellen sowie organisatorische oder menschliche Schwächen. Die größten Angriffsflächen im Cyberraum findet der Angreifer in Form von Domains und URLs (vgl. Angriffe auf Web-Angriffsflächen) sowie von E Mail-Adressen, Messenger- und Social-Media-Accounts (vgl. Digitale Kommunikationswege) vor. Seit Jahren bieten auch vernetzte Geräte wie Smart-Home-Geräte oder die Telematikinfrastruktur des deutschen Gesundheitswesens immer mehr Angriffsflächen für Cyberangriffe, die Schwachstellen in IP-basierter Kommunikation ausnutzen (vgl. Vernetzte Geräte). Im aktuellen Berichtszeitraum war das Wachstum verwundbarer Angriffsflächen insbesondere auf den starken Anstieg neu bekannt gewordener Schwachstellen (vgl. Neue Schwachstellen), darunter insbesondere neu bekannt gewordener Hardware-Schwachstellen (vgl. Hardware-Schwachstellen) zurückzuführen. KI-Agenten fanden zahlreiche neue Schwachstellen innerhalb kürzester Zeit (vgl. Angriffsinfrastrukturen).
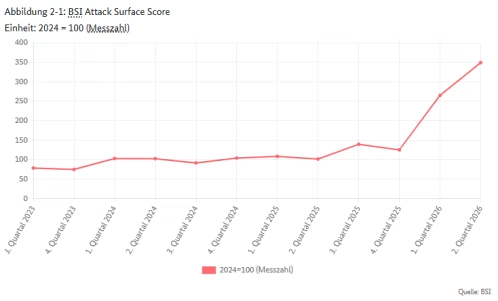
Der Attack Surface Score ist eine normierte Kennzahl über verschiedene Angriffsflächen in Deutschland. Neben der allgemeinen Digitalisierung werden insbesondere Schwachstellen,
…
[weiter]
Attack Surface Score
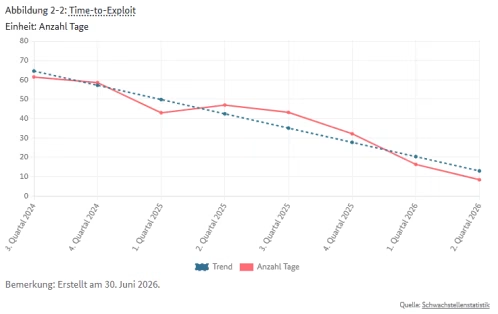
Die Time-to-Exploit (TTE) misst, wie viel Zeit Angreifer nach der Veröffentlichung einer Schwachstelle benötigen, um funktionsfähigen Schadcode (Exploit) zu entwickeln
…
[weiter]
Time-to-Exploit
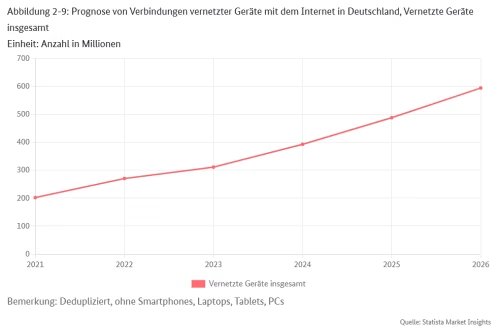
Vernetzte Geräte bieten eine seit Jahren wachsende Angriffsfläche. Prognosen zufolge wird es im Jahr 2026 in Deutschland insgesamt gut 617 Millionen Verbindungen von
…
[weiter]
Vernetzte Geräte
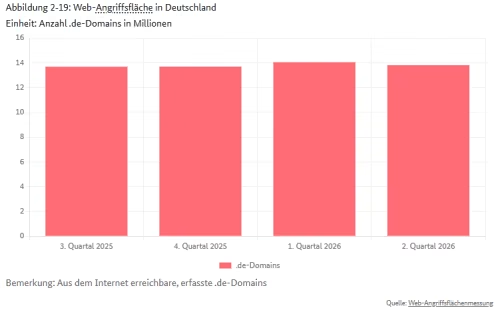
Die Deutschland zuzuordnende Web-Angriffsfläche umfasst alle .de-Domains. Das waren im aktuellen Berichtszeitraum durchschnittlich 17,7 Millionen Domains.
…
[weiter]
Web-Angriffsflächen
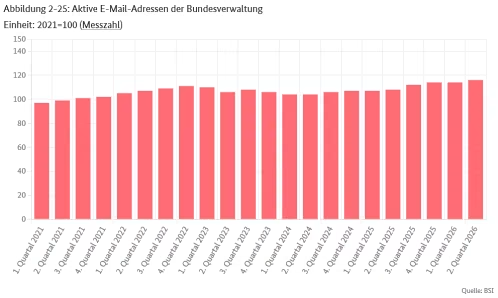
E‑Mail‑Adressen sind Angriffsfläche unter anderem für Phishing‑ und Malware‑Angriffe. Sie sind damit eines der Hauptziele für Cyberangriffe.
…
[weiter]
Mail-Angriffsflächen der Bundesverwaltung