

Gemäß §7 BSIG unterzieht das BSI die Informationssicherheitsmanagementsysteme (ISMS) besonders priorisierter Bundesbehörden einer Prüfung. Der Prozess dieser Standardrevision (vgl. Abbildung 5-32) beinhaltet zunächst ein umfassendes Interview mit dem entsprechenden Informationssicherheitsbeauftragten (ISB) und den jeweiligen Fachspezialistinnen und Fachspezialisten der Behörde. Im Anschluss werden alle relevanten Dokumente (Richtlinien, Prozessbeschreibungen, Dienstanweisungen, etc.) gesichtet und überprüft. Während Dokumente die Theorie abbilden, zeigen Interviews oft die gelebte Praxis. Zuletzt erfolgt eine Wirksamkeitsprüfung, um die Umsetzung der Informationssicherheitsprozesse zu bewerten.
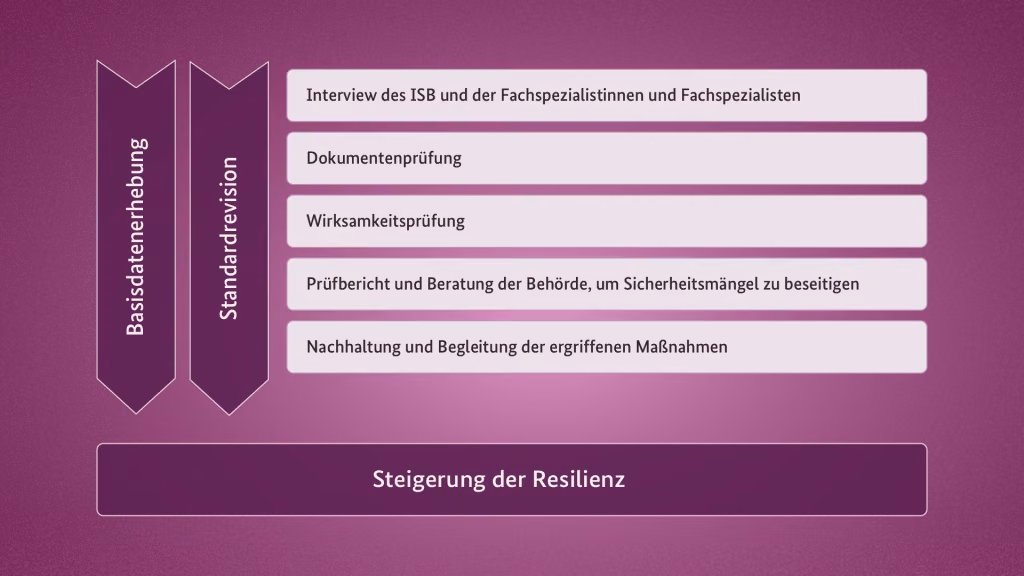
Abbildung 5-32: Resilienzsteigerung durch Standardrevision, Basisdatenerhebung, Umsetzungsberatung sowie Nachhaltung und Begleitung der ergriffenen Maßnahmen
Die festgestellten Sicherheitsmängel und potenzielle Empfehlungen münden in einen umfassenden Prüfbericht. Dieser ist die Grundlage für eine weitere gezielte Umsetzungsberatung der Behörde durch das BSI, um Sicherheitsmängel nachhaltig zu beseitigen. Im Anschluss wird gemeinsam mit der geprüften Behörde ein Maßnahmenumsetzungsplan (MUP) erstellt. Dieser enthält die im Bericht festgestellten Mängel, eine Priorisierung sowie Maßnahmen zur Lösung. Mithilfe des MUP wird ein regelmäßiger Nachhalteprozess etabliert, um die Behörden seitens des BSI bestmöglich lösungsorientiert zu unterstützen.
Die Überprüfung der Sicherheitsmaßnahmen der Behörden und eine darauffolgende Beseitigung von Sicherheitsmängeln trägt somit maßgeblich zu einer resilienten Bundesverwaltung bei.