Die Bedrohungslage erwies sich im aktuellen Berichtszeitraum als angespannt bis kritisch. Dies war insbesondere auf neue KI-gestützte Angriffsinfrastrukturen zurückzuführen, die es Angreifern ermöglichen, Cyberangriffe in bisher ungekannten Mengen und Geschwindigkeiten durchzuführen (vgl. Angriffsinfrastrukturen). Bereits jetzt haben Angreifer ihre Aufklärungstätigkeiten, mit denen sie potenzielle Ziele im Internet auskundschaften und Cyberangriffe vorbereiten, deutlich erhöht (plus 57 %, vgl. Aufklärungstätigkeiten). Hintergrund waren klassische, aus schlecht geschützten Android-Geräten aufgebaute Residential-Proxy-Botnetze, die im aktuellen Berichtszeitraum neue Größenordnungen erreichten. Diese Dynamik dürfte sich erheblich verstärken.
Angriffsinfrastrukturen
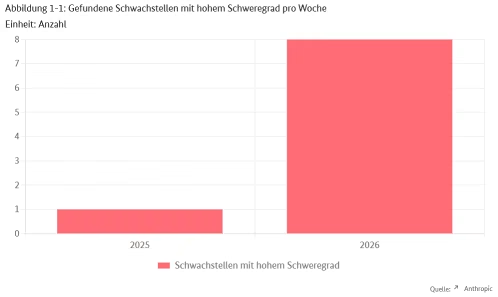
Die Fähigkeiten von LLM (Large Language Models) zur Identifikation von Schwachstellen in einem weit verbreiteten Internetbrowser haben sich im aktuellen Berichtszeitraum erheblich gesteigert.
…
[weiter]
Angriffsinfrastrukturen
Angreiferaktivitäten
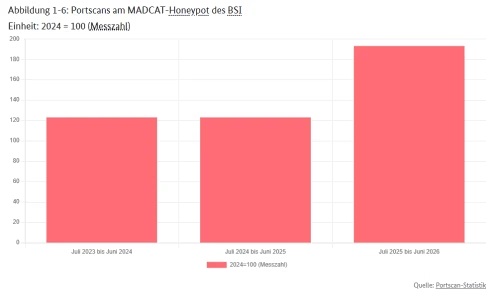
Mit Portscans suchen Cyberangreifer nach Schwachstellen in Systemen, die aus dem Internet erreichbar sind. Mit der Ausnutzung von Schwachstellen (Exploitation-Angriffe) haben Angreifer im aktuellen Berichtszeitraum die größte Schadwirkung erzielt (vgl. Lösegelder).
…
[weiter]
Angreiferaktivitäten
Angreifergruppen
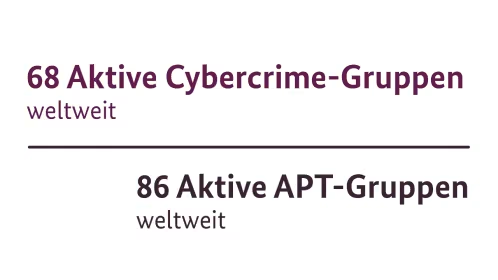
Zum Stichtrag 30.06.2026 wurden weltweit 86 aktive APT-Gruppen und 68 aktive Cybercrime-Gruppen gezählt (vgl. Abbildung 1-11).
…
[weiter]
Angreifergruppen
Hybride Bedrohungen
Deutschland steht im Fokus hybrider Bedrohungen durch fremde Staaten, die sich durch Cyberoperationen, Desinformationskampagnen sowie Spionage- und Sabotageoperationen insbesondere gegen Regierungseinrichtungen und Kritische Infrastruktur äußern.
…
[weiter]
Hybride Bedrohungen