

Als führende Wirtschaftsnation und wichtige Drehscheibe der NATO und der EU ist Deutschland ein attraktives Ziel – sowohl für finanziell motivierte als auch staatlich gelenkte Cyberangriffe mit ideologischem, politischem oder militärischem Hintergrund. Hybride Bedrohungen und zum Teil KI-gestützte Angriffe verschärfen die Lage qualitativ und quantitativ.
Daher hat das Bundeskabinett auf Initiative von Bundesminister des Innern, Alexander Dobrindt, im August 2025 beschlossen, dass das Bundesinnenministerium (BMI) ein Realisierungskonzept für einen deutschen Cyberdome erarbeitet. Daran ist das BSI maßgeblich beteiligt.
Was ist der Cyberdome?
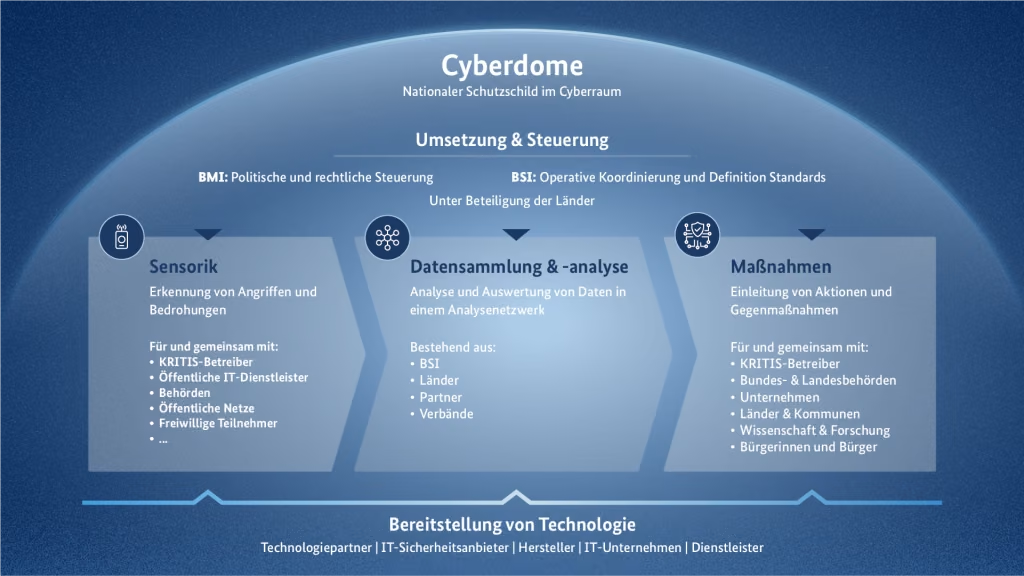
Der Cyberdome ist als Schutzschirm für den digitalen Raum der Bundesrepublik geplant. Als zentral koordiniertes Frühwarn- und Schutzsystem soll er Cyberangriffe auf staatliche Institutionen, Kritische Infrastrukturen, Unternehmen sowie die Gesellschaft schneller erkennen, auswerten und die Auswirkungen sowie Schäden der Angriffe minimieren. Dazu werden bereits bestehende Systeme vernetzt oder Sensorik gezielt ergänzt, beispielsweise bei Betreibern Kritischer Infrastruktur oder freiwillig beteiligten Institutionen. Automatisierte Analysen in Echtzeit werten die gewonnenen Informationen systematisch aus und ermöglichen so eine koordinierte Reaktion.
1. Sensorik
Diese umfasst den Aufbau einer Infrastruktur, die dabei hilft Angriffsvektoren und Schwachstellen in öffentlichen Netzen, bei Betreibern Kritischer Infrastrukturen sowie bei freiwillig teilnehmenden Organisationen besser zu erkennen. Dazu werden bereits vorhandene Systeme vernetzt. Wo bestehende Systeme Lücken aufweisen, kann zusätzlich Sensorik gezielt ergänzt werden. So entsteht eine breitere und frühere Sicht auf Bedrohungen, ohne in die geschützten Systeme einzugreifen
2. Analyseverbund
Im Analyseverbund werden die durch Sensorik und weiteren Quellen gewonnenen Informationen zusammengeführt und ausgewertet. Teilnehmende des Analyseverbunds können neben dem BSI beispielsweise auch Partner aus der öffentlichen Verwaltung, Wirtschaft, Forschung, aus Verbänden und weitere Dienstleister sein. Dabei werden grundlegende Prinzipien wie Datenschutz, Datensparsamkeit und Pseudonymisierung konzeptionell berücksichtigt. So lassen sich einzelne Hinweise verbinden und Bedrohungen besser erkennen und einordnen. Das daraus entstehende gemeinsame Lagebild geht weit über die Sicht einzelner Organisationen hinaus. Dank dieses gemeinsamen Frühwarnsystems können Erkenntnisse zu einem Angriff auch anderen Beteiligten helfen, sich frühzeitig zu schützen.
3. Maßnahmen
Der Cyberdome ist als offenes technisches System ausgelegt, in dem unterschiedliche Anwendungen miteinander kommunizieren können. Dazu werden genormte Schnittstellen und offene Standards genutzt. Über diese können bestehende Technologien eingebunden und neue Sicherheitslösungen ergänzt werden. Durch die Anbindung ist es Unternehmen, KRITIS-Betreibern, Behörden oder auch Forschungseinrichtungen möglich, Informationen des Analyseverbunds automatisiert zu nutzen und in wirksame Schutzmaßnahmen zu überführen. Auf diese Weise entsteht ein Netzwerk, das mit den Anforderungen und Bedrohungen im Cyberraum mitwachsen kann.
Welche Rolle spielt das BSI?
Gemeinsam mit dem BMI befindet sich das BSI derzeit in der Konzeptions- und Planungsphase für den Cyberdome. Der Cyberdome wird als mehrjähriges Programm konzipiert, das bestehende Fähigkeiten neu skaliert, integriert und neue Initiativen bündelt. Das BSI baut dafür bestehende Leistungen und Expertise im Bereich der Informations- und Cybersicherheit zunächst weiter aus, indem schrittweise neue Funktionen zum Einsatz kommen. Dabei spielt auch die Zusammenarbeit mit weiteren Behörden und Einrichtungen des Bundes und der Länder eine zentrale Rolle. Zudem werden Akteure aus Wirtschaft und Zivilgesellschaft aktiv eingebunden, um bestehende Bedarfe direkt adressieren zu können und hinreichende Akzeptanz bei allen Beteiligten zu schaffen.
Bereits in der Konzeptionsphase startete das BSI im aktuellen Berichtszeitraum mit ersten Schutzmaßnahmen und Pilotprojekten, die als Proof of Concept umgesetzt wurden. Die Ergebnisse der Pilotprojekte dienen dem weiteren strukturierten Ausbau des Cyberdome und einer schrittweisen Skalierung.
- Im März 2026 ist ein erstes Pilotprojekt mit den öffentlichen IT-Dienstleistern von Ländern und Kommunen angelaufen. Dabei wird der Einsatz der Datensensorik und Echtzeitanalyse ausgebaut, um so das Frühwarnsystem für Cybersicherheitsvorfälle zu verbessern.
- Zudem ist das Projekt "Deutschland-Scan" bereits in Betrieb. Es handelt sich um eine Art Fitness-Check für die deutsche Internet-Infrastruktur. Hier prüft das BSI, wie gut diese gegen Cyberangriffe geschützt ist: In einem automatisierten Breitenscan werden regelmäßig rund 13 Millionen öffentlich erreichbare Systeme und Webseiten auf Schwachstellen gecheckt. Im anlassbezogenen Tiefenscan, ausgelöst zum Beispiel durch kritische BSI-Sicherheitsmeldungen, werden Erkenntnisse aus dem Breitenscan genutzt, um in einer aufwendigen Detailanalyse unter anderem zu klären, wie die Schwachstelle funktioniert und unter welchen Voraussetzungen sie aus dem Internet ausnutzbar ist. Werden Auffälligkeiten festgestellt, warnt das BSI die Betroffenen.
- Auch mit ersten KRITIS-Betreibern arbeitet das BSI schon intensiv im Bereich der erweiterten Datensensorik am Aufbau einer Infrastruktur zur verstärkten Erkennung von Angriffsvektoren und Schwachstellen.