

Die Lage der IT-Sicherheit in Deutschland war im aktuellen Berichtszeitraum angespannt bis kritisch. Damit hat das Bundesamt für Sicherheit in der Informationstechnik eine Verschärfung der IT-Sicherheitslage festgestellt, die im vergangenen Berichtszeitraum noch als angespannt gegolten hatte. Anlass der Neubewertung waren besorgniserregende Entwicklungen rund um die Themen Künstliche Intelligenz (KI) und Exploitation-Angriffe, die Cyberangriffe in bisher ungekannten Mengen und Geschwindigkeiten ermöglichen. Zugleich überschätzten viele Unternehmen, Behörden und andere Organisationen ihre Resilienz gegenüber Cyberangriffen deutlich und machten es Cyberangreifern daher oft zu leicht.
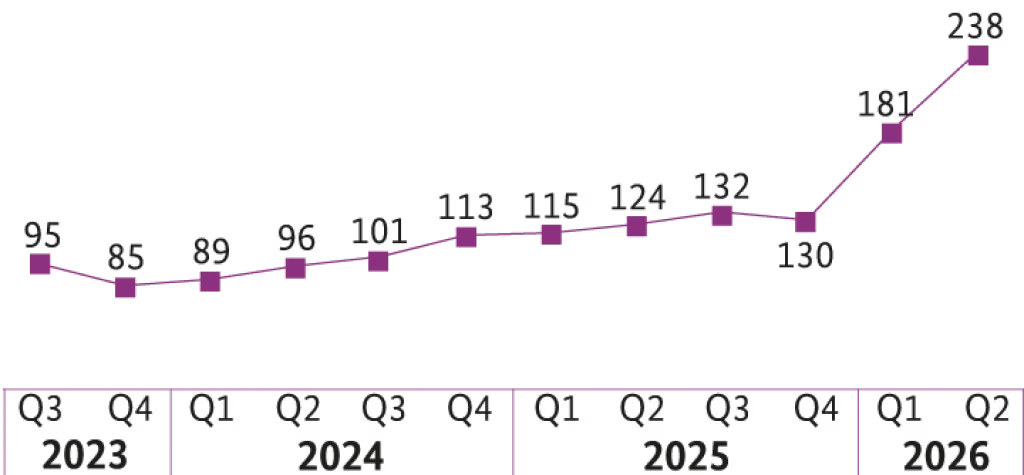
Zur Quantifizierung der IT-Sicherheitslage legt das BSI mit dem aktuellen Bericht zur Lage der IT-Sicherheit in Deutschland erstmals den BSI Cyber Index vor. Mit ihm werden die verschiedenen Dimensionen der Cybersicherheit in einer einzigen normierten Kennzahl zusammengefasst – im aktuellen Berichtszeitraum bereits anhand der normierten Scores über die Entwicklung von Angriffsflächen (Attack Surface Score), Gefährdungslage (Attack Score) und Schadwirkungen (Impact Score). Die prozentualen Veränderungen beziehen sich auf den vergangenen Berichtszeitraum. Steigende Indexwerte zeigen wachsende verwundbare Angriffsflächen, Gefährdungen und Schadwirkungen an.
Gesamtlage:
-
Angespannt bis kritisch
-
- BSI Cyber Index: durchschnittlich 170 Punkte im aktuellen Berichtszeitraum (plus 50 % gegenüber dem vergangenen Berichtszeitraum)
- Wachsende, verwundbare Angriffsflächen, vor allem durch IoT und KI: plus 117 %
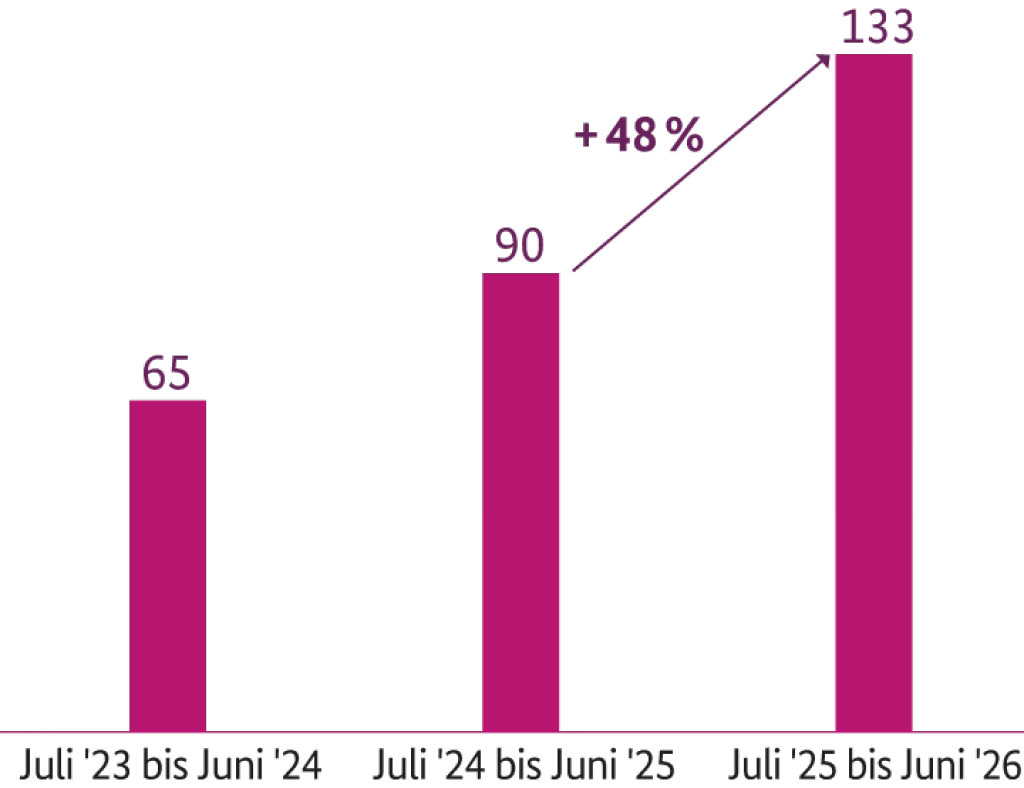
- Steigende Angriffszahlen, vor allem durch Exploitation-Angriffe: plus 48 %
- Hohe Dynamik durch Entwicklungen bei Künstlicher Intelligenz
- Resilienz verbessert sich nur langsam: selbst grundlegende Sicherheitsmaßnahmen werden oft nicht oder nur langsam umgesetzt
-
BSI Cyber Index | Einheit: 2024=100 (Messzahl)
-
Bilddatei
 Quelle: BSI
Die Dynamik der Entwicklung resultiert im aktuellen Berichtszeitraum aus neuen Verwundbarkeiten und Schwachstellen (plus 35 %), insbesondere in Web-Angriffsflächen, die von leistungsstarken KI-Modellen in kürzester Zeit gefunden und ausgenutzt werden können. Auch deutliche Zuwächse bei Exploitation-Angriffen (plus 48 %) wirkten sich auf den BSI Cyber Index aus. Wer gegen diese nicht gut aufgestellt war und nach einem Cyberangriff Lösegeld zahlte, musste im Einzelfall deutlich mehr zahlen als, im vergangenen Berichtszeitraum. Die je Einzelfall stark gestiegenen Lösegelder schlugen spürbar auf den Gesamtindex durch.
Die Lage im Einzelnen:
Bedrohungslage: Kritische Dynamik
Während im vergangenen Berichtszeitraum eine Stabilisierung der Bedrohungslage auf hohem Niveau festgestellt wurde, nahm die Lage im aktuellen Berichtszeitraum eine kritische Entwicklung. Agentische KI auf der Basis großer Sprachmodelle erwies sich als hochperformanter Teil der Angriffsinfrastruktur, die mehr kann, als Phishing-Mails zu formulieren: Sie findet Schwachstellen und entwickelt zeitgleich Exploits zu deren Ausnutzung (Exploitation). Darüber hinaus kann sie Schwachstellen in bisher unbekanntem Ausmaß zu neuen Angriffsvektoren verketten. Das erleichtert nicht nur die Erstinfektion eines Systems, sondern auch die Ausbreitung innerhalb eines kompromittierten Netzwerks.
Seit einigen Jahren schon setzen Cyberangreifer verstärkt auf Exploitation. Während die Anzahl per E-Mail verbreiteter neuer Malware-Varianten zurückgeht (minus 20 % im aktuellen Berichtszeitraum), verlegen sich die Akteure mehr und mehr auf die Ausnutzung von Schwachstellen in aus dem Internet erreichbaren Systemen. Für die Scans nach solchen Schwachstellen wurde im aktuellen Berichtszeitraum ein Zuwachs von 57 % beobachtet. Fortschrittliche KI, die weitgehend automatisiert nach Schwachstellen scannt und passende Schadcodes für Exploitation-Angriffe erstellt, wird diese Entwicklung erheblich beschleunigen.
Bedrohungslage:
-
Kritische Dynamik
-
- 57 % mehr Schwachstellenscans
- Zusätzlich Dynamik durch
KI-Agentensysteme als neue Angriffsstrukturen - Hohes Bedrohungspotenzial durch automatisiertes Scannen und Erstellung von Schadcode
Die Bedrohungslage erwies sich im aktuellen Berichtszeitraum als angespannt bis kritisch. Dies war insbesondere auf neue KI-gestützte Angriffsinfrastrukturen zurückzuführen, die es Angreifern ermöglichen, Cyberangriffe in bisher ungekannten Mengen und Geschwindigkeiten durchzuführen. Bereits jetzt haben Angreifer ihre Aufklärungstätigkeiten, mit denen sie potenzielle Ziele im Internet auskundschaften und Cyberangriffe vorbereiten, deutlich erhöht (plus 57 %). Diese Dynamik dürfte sich erheblich verstärken.
-
Portscans am MADCAT-Honeypot
-
Einheit: 2024=100 (Messzahl)
Bilddatei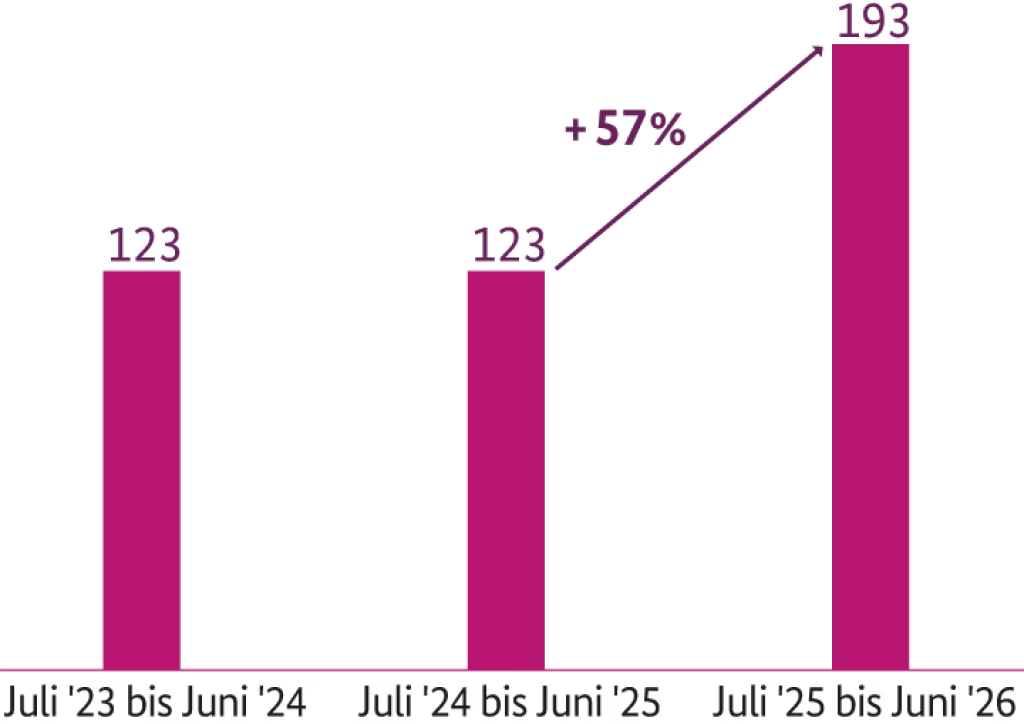 Quelle: Portscan-Statistik
Cyberkriminelle gehen dabei opportunistisch vor und wählen ihre Ziele hauptsächlich nach Angriffsfläche und Verwundbarkeit aus. Eine häufige Vorgehensweise ist, dass Angreifer die Daten der Geschädigten nicht nur verschlüsseln, sondern sie vorab kopieren, um zusätzlich mit der Veröffentlichung von Geschäftsgeheimnissen zu drohen (Double Extortion).
Angriffsfläche: Wachsende Angriffsflächen, weitläufig angreifbar
Die Angriffsflächen in Deutschland wachsen im Zuge der Digitalisierung stetig. Präventive Maßnahmen wachsen nicht ausreichend mit, um sie wirksam zu schützen.
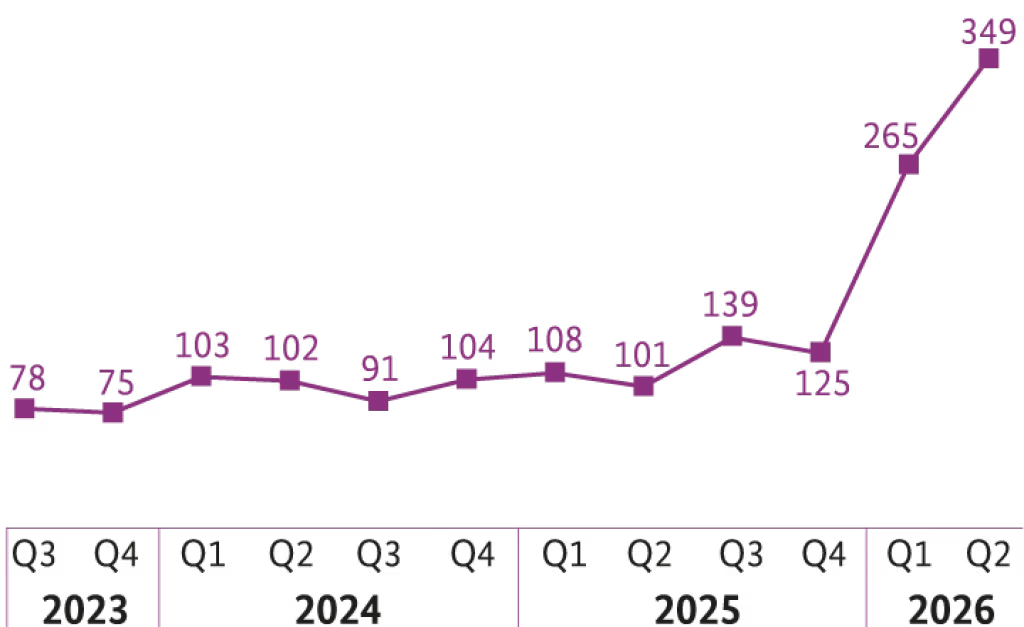
BSI Attack Surface Score:
-
plus 117 % im aktuellen Berichtszeitraum
-
Vor dem Hintergrund neuer KI-Angriffsinfrastrukturen, die Schwachstellen in aus dem Internet erreichbaren Systemen in kürzester Zeit finden, ist die Verwundbarkeit der Angriffsfläche auch in Deutschland im aktuellen Berichtszeitraum signifikant gestiegen.
Im 2. Quartal 2026 kletterte der Attack Surface Score auf 349 Punkte und lag damit 3,5-mal so hoch wie im Referenzjahr 2024.
-
Einheit: 2024=100 (Messzahl)
-
Bilddatei
 Quelle: BSI
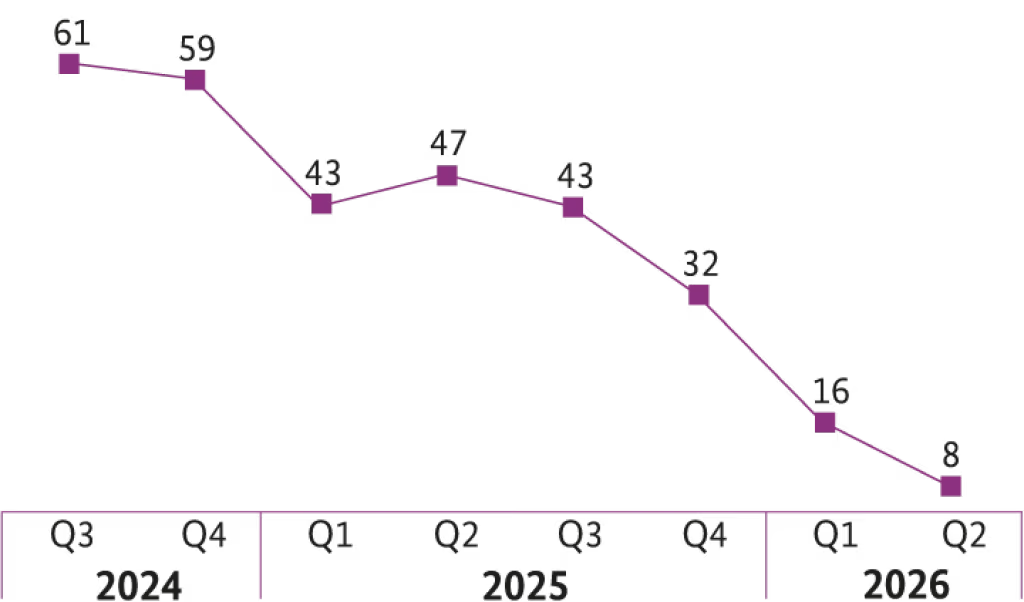
Täglich wurden im Durchschnitt 160 neue Schwachstellen bekannt. Das waren 35 % mehr als im vergangenen Berichtszeitraum. Besonders besorgniserregend ist dabei die immer kürzer werdende Zeitspanne zwischen Bekanntwerden einer Schwachstelle und deren Ausnutzung (Time-to-Exploit). Im vergangenen Berichtszeitraum vergingen bis zur Ausnutzung durchschnittlich 53 Tage, im aktuellen Berichtszeitraum lediglich 25 Tage und im 2. Quartal 2026 nur noch 8 Tage – ein Rückgang um 85 %. Fortschrittliche KI besitzt auch hier das Potential, diese Entwicklung weiter zu beschleunigen. Wie bereits beschrieben, kann sie Schwachstellen identifizieren und automatisiert verketten und ermöglicht so schnellere, und gezieltere Angriffe mit höherem Schadenspotential und geringem Kostenaufwand.
Angriffsflächen:
-
Wachsende Angriffsflächen, weitläufig angreifbar
-
Angriffsflächen wachsen schnell, vor allem durch IoT-Geräte, die oft schlecht abgesichert sind.
35 % mehr neue Schwachstellen
Time-to-Exploit, d.h. der Zeitraum zwischen Bekanntwerden und Ausnutzung einer Schwachstelle, sank auf nur noch 8 Tage.
- Potenzial für weitere Eskalation durch KI
-
Time-to-Exploit | Einheit: Anzahl Tage
-
Bilddatei
 Quelle: Schwachstellenstatistik | Erstellt am 30. Juni 2026
Besonders schnell wächst die Angriffsfläche im Bereich vernetzter Geräte. Prognosen zufolge wird es bis Ende 2026 in Deutschland insgesamt rund 620 Millionen Verbindungen von vernetzten Geräten mit dem Internet geben (plus 22 % gegenüber dem Vorjahr), bei rund der Hälfte handelt es sich um Consumer-IoT-Geräte, also internetfähige Alltagsgegenstände.
Gefährdungslage: Kleine und mittlere Unternehmen sind besonders gefährdet
Wenn eine Bedrohung auf eine Angriffsfläche trifft, entsteht eine Gefährdung. Erfolgreiche Cyberangriffe resultieren aus dem Zusammenspiel von Cyberbedrohungen und schlecht geschützten Angriffsflächen.
Über alle Angriffsarten hinweg ist die Gefährdung durch Cyberangriffe im aktuellen Berichtszeitraum gestiegen.
BSI Attack Score:
-
plus 9 % im aktuellen Berichtszeitraum
-
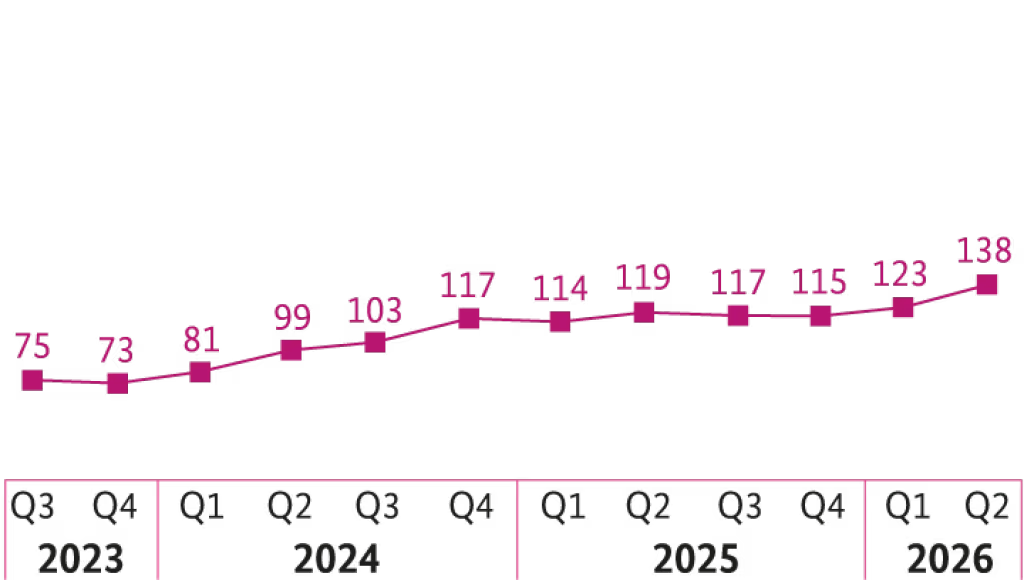
Im aktuellen Berichtszeitraum lag der Attack Score bei durchschnittlich 123 Punkten. Damit lag die Kennzahl 9 % über dem Niveau des vergangenen Berichtszeitraums. Die spürbare Zunahme der Gefährdungen rührte insbesondere von Exploitation-Angriffen her. Hier war im aktuellen Berichtszeitraum ein erheblicher Zuwachs von 48 % zu verzeichnen.
-
Einheit: 2024=100 (Messzahl)
-
Bilddatei
 Quelle: BSI
Ursächlich für das Wachstum des Attack Scores ist insbesondere die starke Zunahme von Exploitation-Angriffen (plus 48 % im aktuellen Berichtszeitraum). Die qualitative Entwicklung der Angriffsinfrastrukturen ist besorgniserregend: Bereits im Herbst 2025 wurde ein automatisierter Angriff mittels KI beobachtet. Im Sommer 2026 gelang es KI-Agenten dann, unkontrolliert aus Testumgebungen auszubrechen und Exploitation-Angriffe gegen unbeteiligte Dritte auszuführen.
Gefährdungslage:
-
Starkes Wachstum bei Exploitation – Kleine und mittlere Unternehmen besonders gefährdet
-
- 48 % mehr Exploitation-Angriffe, d. h. bei der Ausnutzung von Schwachstellen in aus dem Internet erreichbaren Systemen
- 90 % der zur Anzeige gebrachten Ransomware-Vorfälle betrafen KMU (2024: 80 %)
- 34 % mehr DDoS-Angriffe, Bandbreite dieser Angriffe ebenfalls gestiegen
-
Exploitation-Angriffe am MADCAT-Honeypot | Einheit: 2023=100 (Messzahl)
-
Bilddatei
 Quelle: Exploitation-Statistik
Auch die Zahl von DDoS-Angriffen stieg insbesondere im 2. Quartal 2026 an. Anders als im vergangenen Berichtszeitraum stieg auch die durchschnittliche Bandbreite dieser Angriffe.
Im Bereich Cybercrime wurde im aktuellen Berichtszeitraum ein moderater Anstieg des Aktivitätsniveaus von 8 % beobachtet, ebenfalls stieg die Anzahl der Anzeigen wegen Ransomware-Angriffen (plus 10 %). Besonders betroffen sind hierbei kleine und mittlere Unternehmen (KMU): Im Jahr 2025 trafen 90 % der zur Anzeige gebrachten Ransomware-Vorfälle KMU (2024: 80 %). Dennoch unterschätzen viele KMU ihre eigene Gefährdungslage erheblich und schützen sich nicht ausreichend – so werden sie zu leichten Zielen für opportunistische Angreifer.
Gerade angesichts von Automatisierung und immer schneller verfügbarer Schwachstellen-Exploits ist es daher unerlässlich, dass auch kleinere Unternehmen in IT-Sicherheit investieren. Eine effektive Maßnahme ist beispielsweise, Sicherheitspatches automatisiert einzuspielen, um bekannt gewordene Schwachstellen schnellstmöglich zu schließen.
Schadwirkungen: Verdopplung der infizierten Systeme
Während einige der beobachteten Schadwirkungen im Vergleich zum vergangenen Berichtszeitraum auf einem vergleichbaren Niveau blieben oder sogar leicht sanken, stiegen andere Schadwirkungen erheblich.
BSI Impact Score:
-
plus 33 % im aktuellen Berichtszeitraum
-
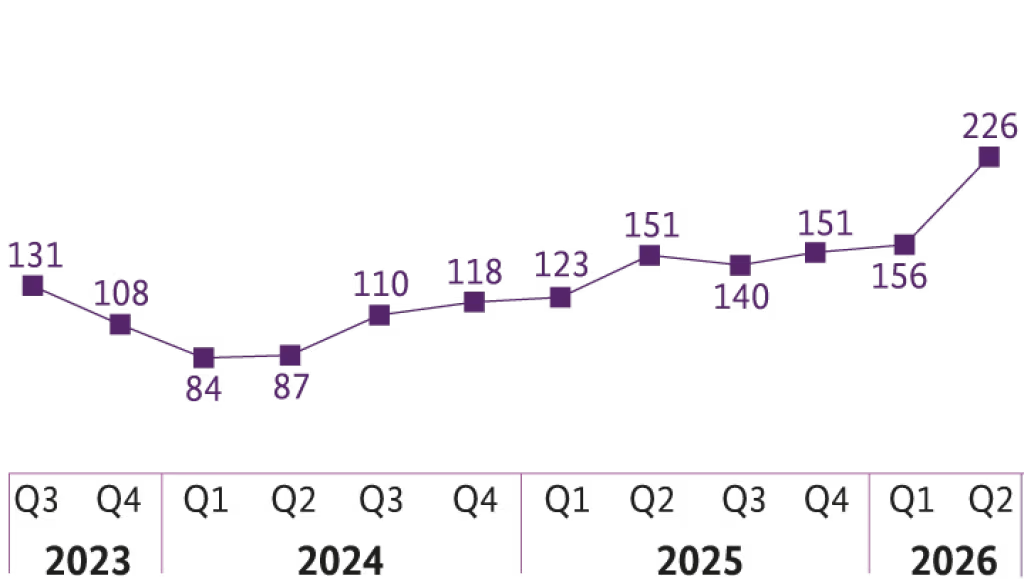
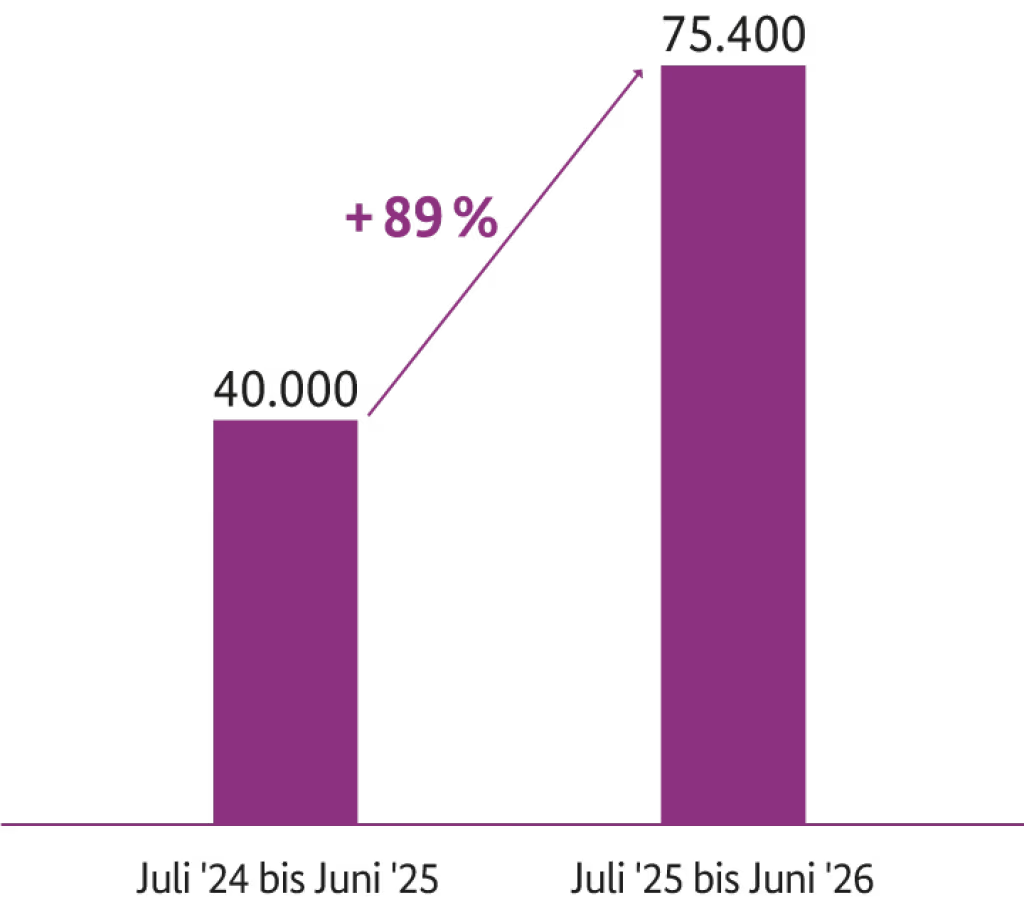
Der Impact Score des BSI, der das Ausmaß der Schadwirkungen durch Cyberangriffe misst, lag im aktuellen Berichtszeitraum bei durchschnittlich 168 Punkten und damit erneut deutlich über dem Niveau des vergangenen Berichtszeitraums (plus 33 %), wobei im 2. Quartal 2026 ein neuer Höchststand von 226 Punkten zu verzeichnen war. Während die Lösegelder je Fall im aktuellen Berichtszeitraum erheblich zulegten, ist die Gesamtsumme der in Blockchains identifizierten Lösegelder leicht gesunken. Dagegen ist die Zahl der infizierten Systeme in Deutschland erheblich gestiegen (plus 89 %).
-
Einheit: 2024=100 (Messzahl)
-
Bilddatei
 Quelle: BSI
Das Hellfeld infizierter Systeme hat sich im aktuellen Berichtszeitraum nahezu verdoppelt. 88 % der infizierten Systeme waren Android-Geräte – häufig Android-basierte Consumer-IoT-Geräte. Aufgrund „eingesparter“ Sicherheitsmechanismen sind diese vielfach leichte Ziele für Angreifer, die sie beispielsweise zu Botnetzen verknüpfen und für DDoS-Angriffe nutzen.
Schadwirkungen:
-
Verdopplung der infizierten Systeme
-
- Hellfeld infizierter Systeme in Deutschland hat sich auf durchschnittlich täglich über 75.000 nahezu verdoppelt
88 % davon: Android-Geräte vor allem Consumer-IoT
aus infizierten Systemen bauen Angreifer neue Angriffsinfrastrukturen wie Botnetze auf, die sie dann zum Beispiel für DDoSAngriffe einsetzen können
Bemerkung zur Abbildung rechts: Vom BSI an deutsche Internetprovider und andere Netzbetreiber gemeldete IP-Adressen
-
Infizierte Systeme | Einheit: Anzahl im Tagesdurchschnitt
-
Bilddatei
 Quelle: BSI
Hier wie auch bei Ransomware-Vorfällen zeigt sich, dass es immer teurer wird, an der Sicherheit zu sparen. Umgekehrt zeigt sich aber auch: Immer mehr Organisationen sind gut genug aufgestellt, um sich nicht dem Erpressungsdruck der Angreifer beugen zu müssen: Nur in 20 % der Vorfälle waren die betroffenen Organisationen zur Zahlung eines Lösegeldes bereit. Die von Mitigationsdienstleistern berichteten Lösegeldzahlungen je Fall stiegen allerdings auf durchschnittlich rund 1,9 Millionen US-Dollar, sodass die Summe der gezahlten Lösegelder lediglich um 8 % zurückging.
Resilienz: Fortschritte, aber zu langsam
Im aktuellen Berichtszeitraum wurde die Resilienz der Cybernation Deutschland an vielen Stellen weiter erhöht. Dennoch wird dieses Ziel noch nicht ausreichend priorisiert und mögliche Verbesserungen werden zu langsam umgesetzt. Angesichts der rasant wachsenden Bedrohungen (zum Beispiel die stark sinkende Time-to-Exploit) besteht die Gefahr eines größer werdenden Geschwindigkeitsgefälles zwischen Angreifern und Verteidigern. Um dies zu verhindern, ist es wichtig, neuartige Technologien wie Large Language Models (LLMs) als Schwachstellenscanner auch gegen Cyberangriffe zu nutzen, statt sie den Angreifern zu überlassen. Die Verteidigerseite hat hier erstmals die Chance, im Wettlauf mit den Angreifern nicht nur zu reagieren, sondern mittels besserer defensiver KI IT-Produkte und -Infrastrukturen sowohl im Herstellungsprozess als auch im Betrieb wirksam zu schützen.
Rechtliche Rahmenbedingungen: Cyberresilienz im Fokus
Regulatorisch macht Cybersicherheit große Fortschritte – auch im aktuellen Berichtszeitraum gab es mehrere umfangreiche Regulierungen, die zur Einhaltung von Mindeststandards verpflichten.
Auf europäischer Ebene schafft der Cyber Resilience Act (CRA) die Verpflichtung, digitale Produkte über ihren gesamten Lebensweg hinweg cybersicher zu gestalten. Darüber hinaus müssen ausgenutzte Schwachstellen in digitalen Produkten künftig gemeldet werden. Zusätzlich wurde die 2022 verabschiedete NIS-2-Richtlinie in nationales Recht umgesetzt. Das Umsetzungsgesetz verpflichtet nun zahlreiche Unternehmen und Organisationen, sich zu registrieren, Cybersicherheitsmaßnahmen umzusetzen und Vorfälle zu melden.
Wirtschaft: Viele Unternehmen erfüllen selbst Mindestanforderungen nicht
Angesichts zu langsamer Verbesserungen der Cyberresilienz in der Wirtschaft kommt die NIS-2-Umsetzung gerade zur richtigen Zeit.
Kleine und mittlere Unternehmen stellen das Rückgrat der deutschen Wirtschaft dar, haben Angriffen aber oft nichts entgegenzusetzen. Obwohl 90 % der befragten Unternehmen ihre Cybersicherheit als „gut“ oder „sehr gut“ einschätzten, erfüllten selbst diejenigen Unternehmen, die sich einem CyberRisikoCheck des BSI unterzogen und deshalb zu den besonders Problembewussten gehören dürften, durchschnittlich lediglich 55 % der Mindestanforderungen, um Angriffsflächen zu schützen und Schadwirkungen im Fall der Fälle begrenzen zu können.
Resilienz:
-
Fortschritte, aber zu langsam!
-
- schnelle Reaktionsfähigkeit, bspw. durch Automatisierung & defensive Nutzung von KI
- Mindeststandards werden immer öfter rechtlich verpflichtend: CRA, NIS-2…
- Umsetzung oft schleppend, vor allem in der nicht regulierten Wirtschaft, zugleich oft Selbstüberschätzung potenzieller Angriffsziele
- Weniger als die Hälfte der Verbraucher nutzt grundlegende Sicherheitsmaßnahmen
- Notwendigkeit, Mindeststandards konsequent umzusetzen
-
KMU nach Selbsteinschätzung
-
sowie nach CyberRisikoCheck | Anteile in Prozent
Bilddatei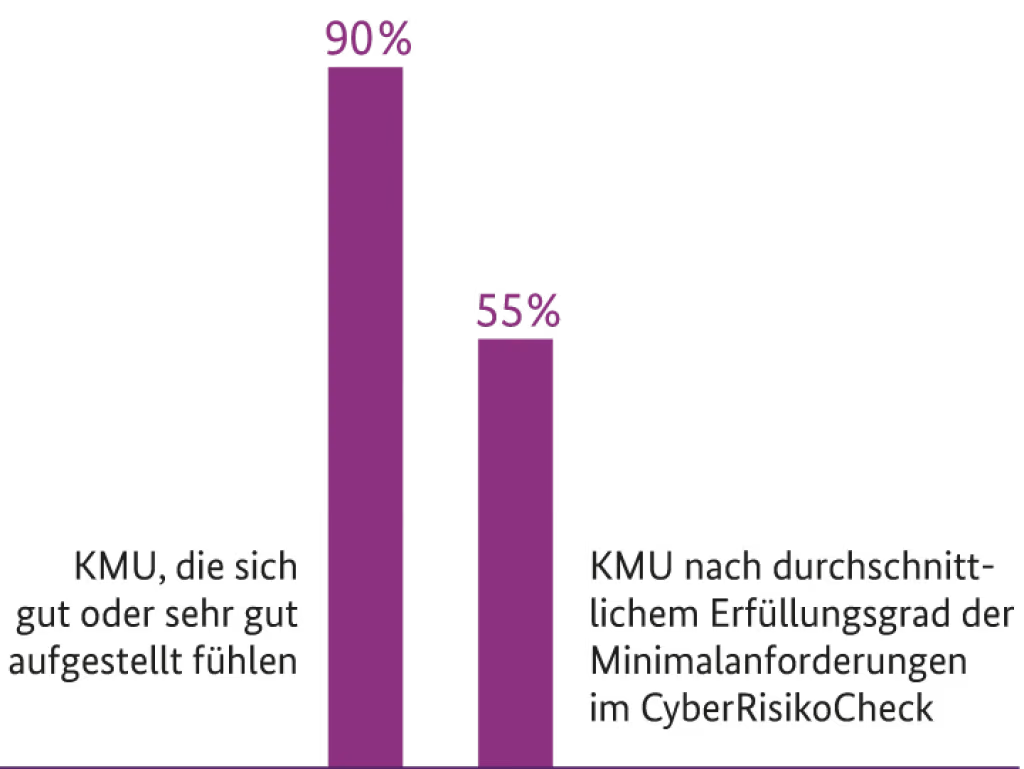 Quelle: BSI
Betreiber Kritischer Infrastrukturen sind hingegen schon länger gesetzlich reguliert – und besser geschützt. Aber auch hier gibt es Verbesserungspotential. Der Anteil der Betreiber Kritischer Infrastrukturen, deren Informationssicherheitsmanagementsysteme und Business-Continuity-Managementsysteme Reifegrad 3 erreichen und somit die rechtlichen Mindestanforderungen erfüllten, blieb mit 78 % bzw. 65 % weitgehend unverändert, der Anteil der Systeme zur Angriffserkennung mit Umsetzungsgrad 3 stieg auf 55 %.
Verbraucherinnen und Verbraucher: Weniger als die Hälfte nutzt grundlegende Sicherheitsmaßnahmen
Im Privaten setzte sich die Sorglosigkeit fort: Obwohl alljährlich jeder Zehnte von Cyberkriminalität betroffen ist, werden selbst die bekanntesten und gängigsten Cybersicherheitsmaßnahmen wie sichere Passwörter von weniger als der Hälfte der befragten Verbraucherinnen und Verbraucher genutzt. Als Grund dafür wurde neben dem Gefühl, sicher zu sein, Überforderung genannt. Dabei könnten selbst einfache Maßnahmen (vgl. „Basistipps zur IT-Sicherheit“) zu mehr Sicherheit beitragen.
Das BSI für die Cybernation Deutschland
Um die Cyber-Resilienz von Staat, Wirtschaft und Gesellschaft zu stärken, leistet das BSI auf vielfältige Arten Unterstützung – vom digitalen Verbraucherschutz über das Erheben und Teilen von Lageinformationen bis hin zur Unterstützung bei der Vorfallsbewältigung und Beteiligung am Takedown von Botnetzen.
Ein wichtiges Element ist die systematische und gezielte Beratung von Organisationen beim Aufbau ihrer Cybersicherheitssysteme – beispielsweise mit dem Programm CyberGovSecure, das initiiert wurde, um die Cyberresilienz der gesamten Bundesverwaltung zügig, wirkungsvoll und messbar zu steigern. Ziel ist es, die Handlungsfähigkeit des Staates in einem zunehmend komplexen Bedrohungsumfeld nachhaltig zu sichern. Das Programm setzt auf umsetzungsorientierte Maßnahmen, eine zentrale Unterstützung bei der Durchführung und eine finanzielle Förderung der teilnehmenden Behörden.
Fazit
Die Lage der IT-Sicherheit in Deutschland war im aktuellen Berichtszeitraum angespannt und zuletzt kritisch. Aufgrund der fortschreitenden Digitalisierung wachsen verwundbare Angriffsflächen konstant und die Anzahl der Angriffe nimmt stetig zu. Die Entwicklung von Künstlicher Intelligenz befeuert diese Dynamik noch weiter. Wo früher die Ausnutzung von Schwachstellen Expertenwissen erforderte und mit einem gewissen Zeitaufwand einherging, werden die Angriffe immer schneller, kostengünstiger und gezielter.
Längst kann man sich nicht mehr hinter der Ausrede verstecken, kein „lohnendes Ziel“ zu sein. Angegriffen wird, wer ein leichtes Ziel ist. Egal ob es sich um veraltete Software kleiner Unternehmen oder schlecht abgesicherte Consumer-IoT handelt, Angreifer gehen grundsätzlich opportunistisch vor.
Viele Unternehmen und Verbraucherinnen und Verbraucher wähnen sich aber immer noch in falscher Sicherheit oder vermeiden sogar die Auseinandersetzung mit der eigenen Cybersicherheit, weil das Thema ihnen überfordernd erscheint. Dabei können schon einfache Maßnahmen wie das automatisierte Einspielen von Patches, das Anlegen von Backups und die Verwendung zertifizierter Geräte viel dazu beitragen, sich selbst abzusichern und zu einem weniger leichten Ziel zu machen.